Una causa amministrativa ereditata da una collega e considerata ormai persa, dopo vent'anni di tentativi. È il fascicolo che l'Avv. Fabiana Buiese ha accettato e affrontato con il supporto di 4cAi X, il sistema di AI agentica per i professionisti legali. Il ricorso è...

APPROFONDIMENTI
Quando l’AI incontra il diritto: il confronto tra l’UE e la Cina
Come Europa e Cina affrontano diversamente la governance dell'AI
di Avv. Giulia Castelli e Dott.ssa Jun Jie Yang, di Morri Rossetti & Franzosi
Abstract
È ormai noto che l’AI è il nuovo motore di trasformazione del panorama globale, soprattutto in termini di creazioni di nuove opportunità. Ma non dobbiamo sottovalutare le questioni etiche, sociali e legali, sollevate dall’introduzione di questa tecnologia nella nostra quotidianità. In questo contesto, un ruolo fondamentale lo svolge la regolamentazione dell’IA, che nasce dall’esigenza di garantire uno sviluppo responsabile e sicuro di questa tecnologia. L’articolo intende quindi analizzare e confrontare i quadri normativi sull’AI adottati dalla Cina e dall’Unione europea, due diversi player globali con approcci distinti.
A seguito di una breve panoramica del quadro normativo cinese in materia di AI, l’articolo si focalizzerà sull’AI Act dell’UE e sugli obblighi imposti ai fornitori di sistemi di AI in base al livello di rischio. Ci si soffermerà successivamente sulle implicazioni dell’AI Act per i fornitori stranieri (ivi compresi quelli cinesi) che intendono operare nel mercato europeo e l’articolo fornirà, in pillole, alcuni suggerimenti per i fornitori in un’ottica di conformità alla normativa europea in materia di AI. In chiusura, verrà analizzato il caso di DeepSeek e l’approccio del Garante Privacy italiano che, bloccando l’utilizzo di tale tool, ha evidenziato come, sebbene l’AI Act non sia ancora integralmente applicabile, i sistemi di AI debbano comunque conformarsi ad altre normative europee esistenti (quale il GDPR).
Attraverso un confronto normativo, l’articolo mira a fornire una comprensione delle diverse regole e delle sfide che le aziende, in particolare quelle straniere, si trovano ad affrontare nell’operare nel mercato europeo.
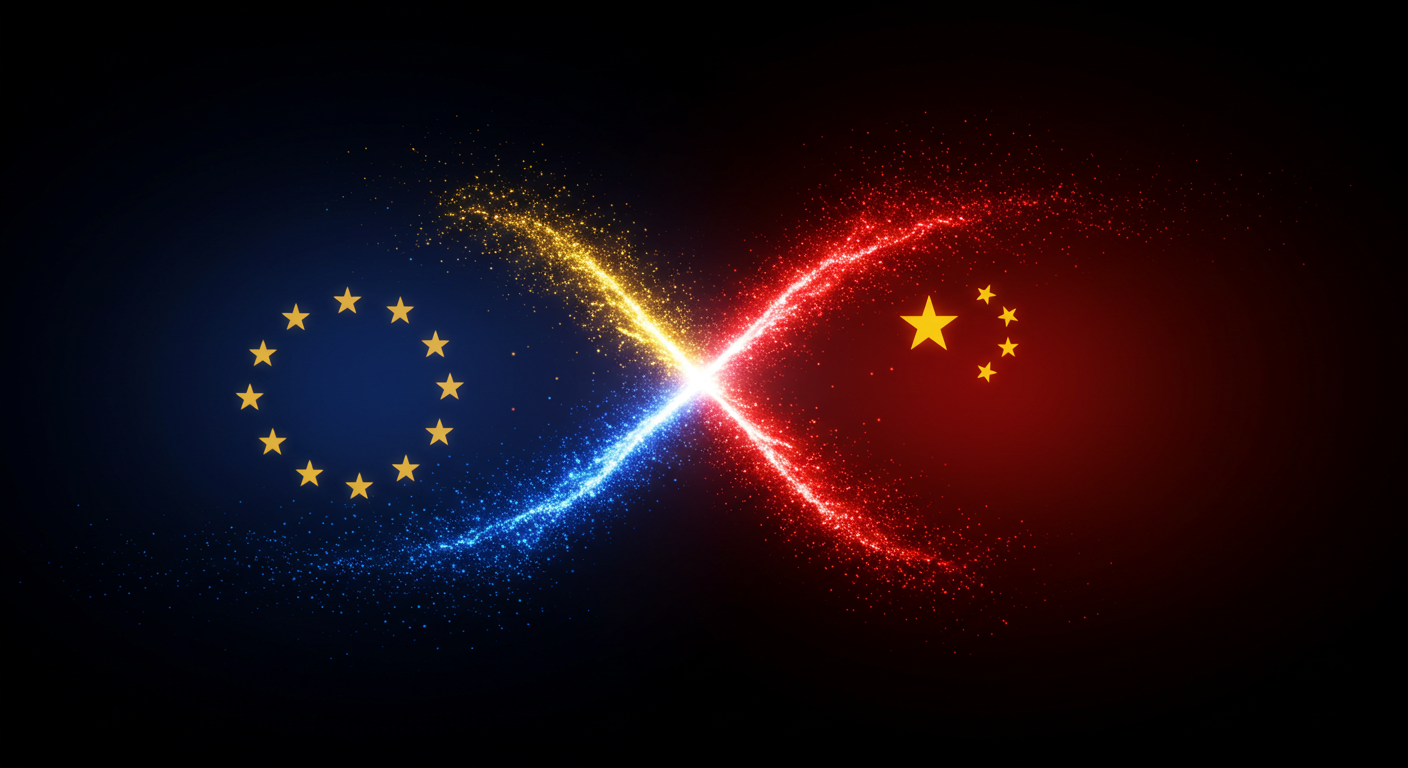
Non si può immaginare l’AI unicamente come un insieme complesso di algoritmi e calcoli, ma bisogna piuttosto concepirla come una forza trasformatrice in grado di ridefinire diversi ambiti, tra cui l’economia, il lavoro, la sicurezza e la libertà individuale.
Se in passato erano le rivoluzioni industriali a dettare il ritmo del cambiamento produttivo e sociale, oggi è l’AI la rivoluzione, il propulsore digitale in grado di automatizzare decisioni, raccogliere dati sui cittadini, ottimizzare servizi e — al contempo — sollevare interrogativi etici che scuotono le fondamenta dello stato di diritto. In questo contesto, la regolamentazione dell’AI non è una questione prettamente tecnica e giuridica, ma anche culturale. Sullo scacchiere globale si fronteggiano due modelli contrapposti: da un lato, l’Unione europea, che adotta un approccio antropocentrico, ponendo al centro dello sviluppo dell’AI la tutela dei diritti degli individui e la trasparenza, dall’altro la Cina, che oltre a puntare alla crescita e allo sviluppo delle tecnologie, persegue anche finalità di controllo.
L’approccio del legislatore cinese: tra innovazione accelerata e controllo centralizzato
La Cina riconosce l’AI come un asset strategico nazionale. Il relativo quadro normativo si fonda su un approccio modulare e settoriale caratterizzato dall’assenza, allo stato attuale, di una legge organica e unica che disciplini tali nuove tecnologie. Al contrario, vi è una costellazione di norme che, nel loro complesso, delineano un disegno ambizioso. Il Piano Nazionale per l’Intelligenza Artificiale (2017–2030) fissa, infatti, l’obiettivo di rendere la Cina un hub mondiale entro la fine del decennio. Per raggiungere lo scopo, le autorità cinesi hanno adottato strumenti come la Data Security Law e la Personal Information Protection Law, che regolano l’accesso ai dati, la loro protezione e la responsabilità degli operatori.
Analizzando la regolamentazione cinese, emerge che un’attenzione particolare è riservata all’AI generativa, agli algoritmi di raccomandazione e ai sistemi di deep synthesis. In quest’ambito, l’ordinamento giuridico cinese prevede obblighi di trasparenza sugli algoritmi, limitazioni sull’uso improprio di contenuti sintetici e forme di controllo statale sulla progettazione tecnologica. Diversamente dalla normativa europea (come si vedrà in seguito), non vi è una definizione univoca di “sistema di AI” e l’approccio regolatorio rimane frammentario. Non a caso, l’accelerazione dello sviluppo tecnologico viene anteposta alla piena tutela dei diritti individuali, segnando una chiara preferenza per l’innovazione rispetto alle garanzie personali.
In definitiva, la Cina sembra concepire la tecnologia come strumento per rafforzare la sovranità statale e l’efficienza produttiva, subordinando a questi obiettivi la tutela delle libertà e i diritti dei singoli individui.
L’Unione europea e l’AI Act: una governance fondata sul rischio
A differenza del modello cinese, l’Unione europea ha fin da subito adottato un approccio organico e sistemico alla regolamentazione dell’AI, che si è tradotto nell’approvazione del Regolamento (UE) 2024/1689 (c.d. AI Act), pubblicato il 12 luglio 2024. Si tratta del primo tentativo a livello globale di disciplinare in modo uniforme, organico e vincolante i sistemi di AI, mediante una classificazione basata sul livello di rischio.
I sistemi considerati a rischio inaccettabile — come il social scoring, la manipolazione comportamentale o il riconoscimento biometrico in tempo reale in spazi pubblici — sono espressamente vietati. Quelli a rischio alto, invece, come le applicazioni nei settori dell’istruzione, della giustizia e delle infrastrutture critiche, sono ammessi, previa, tuttavia, una valutazione di conformità dei sistemi e il rispetto di requisiti e obblighi rigorosi. Esistono poi sistemi a rischio limitato (chatbot, assistenti virtuali, software di traduzione), soggetti a obblighi di trasparenza, e quelli a rischio minimo, per i quali non sono previsti vincoli stringenti, salvo la conformità ad altre normative settoriali.
Le logiche che guidano l’AI Act risultano chiare: l’AI è una tecnologia avente un alto potenziale e, per tale ragione, deve essere governata e disciplinata in modo puntuale, al fine di tutelare i diritti fondamentali degli individui e prevenire potenziali rischi e abusi. In quest’ottica, l’obiettivo dell’UE non risulta essere quello di ostacolare l’innovazione, ma di incanalarla in una direzione antropocentrica e sostenibile.
Obblighi per i fornitori di AI e impatto per gli operatori stranieri
L’AI Act si applica a varie categorie di soggetti, tra cui:
- i fornitori e deployer di sistemi di AI situati in un Paese terzo, laddove l’output prodotto da tali sistemi sia utilizzato nell’UE;
- gli importatori e distributori di sistemi di AI;
- i fabbricanti di prodotti che immettono sul mercato o mettono in servizio un sistema di AI insieme al loro prodotto e con il loro nome o marchio.
Pertanto, tutti gli attori globali, inclusi quelli cinesi, nel caso in cui intendano operare nel mercato europeo sono tenuti a conformarsi all’AI Act.
Gli obblighi per i fornitori, in particolare, risultano essere numerosi e puntuali. A titolo esemplificativo, e non esaustivo, è richiesta la predisposizione di un sistema di gestione dei rischi, la documentazione tecnica, la conservazione dei log, la trasparenza verso gli utenti, il rispetto della cybersicurezza, l’accessibilità e, in molti casi, la valutazione di conformità prima dell’immissione del sistema sul mercato. Inoltre, in caso di fornitori stabiliti in Paesi terzi, prima di immettere sul mercato dell’UE un sistema di AI, sono tenuti a nominare un rappresentante autorizzato stabilito nell’UE, il quale verificherà che la dichiarazione di conformità UE e la documentazione tecnica siano state redatte, e fungerà da interlocutore con le autorità nazionali ed europee.
Questi obblighi e requisiti implicano uno sforzo di adeguamento per aziende che operano in Paesi con normative divergenti, soprattutto in ambiti sensibili come la protezione dei dati, la tracciabilità degli algoritmi e la governance interna. Non basta più sviluppare una tecnologia efficiente: occorre dimostrare che sia sicura, trasparente e conforme ai valori e regolamenti europei.
Cosa dovrebbero fare i fornitori stranieri che intendono entrare nel mercato europeo?
Nel quadro tracciato dall’AI Act, i fornitori extra-UE dovranno, a titolo esemplificativo e non esaustivo:
- mappare e classificare i propri sistemi in base al livello di rischio previsto dall’AI Act;
- integrare i requisiti obbligatori, soprattutto per i sistemi ad alto rischio, inclusa la marcatura CE e la dichiarazione di conformità;
- formare il personale e aggiornare i processi aziendali secondo gli standard europei;
- evitare di immettere sistemi vietati, anche se legali e consentiti nel proprio Paese di origine;
- garantire trasparenza verso utenti e deployer, comunicando in modo chiaro il funzionamento dei sistemi;
- ove necessario, nominare un rappresentante autorizzato nell’UE;
- conformarsi adeguatamente a tutte le altre normative applicabili (ad es. il GDPR, la disciplina in materia di tutela del diritto d’autore, le norme sulla cybersicurezza e la disciplina dei segreti commerciali).
In assenza di adeguamento, il rischio non è solo reputazionale, ma anche economico: le sanzioni arrivano fino a 35 milioni di euro o al 7% del fatturato annuo globale.
Il caso DeepSeek: quando il GDPR anticipa l’AI Act
Nei primi mesi del 2024, il Garante per la protezione dei dati personali italiano ha avviato un’istruttoria nei confronti del modello linguistico DeepSeek-V2, reso disponibile online e accessibile anche dall’Italia.
Durante l’indagine sono emerse diverse criticità, tra cui l’assenza di un’informativa adeguata, la possibile raccolta e utilizzo di dati personali in assenza di una idonea base giuridica, la mancanza di chiarezza sul trattamento e la conservazione dei dati in territorio cinese.
A fronte di queste osservazioni, il Garante ha adottato una misura di limitazione provvisoria del trattamento dei dati per gli utenti localizzati in Italia, richiedendo chiarimenti e adeguamenti rispetto al GDPR.
Sebbene l’AI Act non sia ancora pienamente in vigore (lo diverrà nell’agosto del 2027), è importante sottolineare che le attività dei fornitori di sistemi di IA – inclusi quelli extra-UE – possono già essere oggetto di attenzione da parte delle autorità europee e nazionali, qualora non risultino allineate con il quadro normativo vigente, come il GDPR o le normative nazionali in materia di protezione dei dati e sicurezza.
Questo episodio dimostra che il diritto europeo possieda già strumenti in grado di intervenire contro i rischi dell’AI. In particolare, il GDPR rimane un pilastro imprescindibile, soprattutto per i fornitori extra-UE che trattano dati personali di cittadini europei.
Il caso DeepSeek rappresenta un precedente emblematico: non è sufficiente essere tecnologicamente avanzati, è necessario, invece, essere legalmente responsabili e conformi alla normativa applicabile.
Conclusioni: tra visioni del futuro e responsabilità globali
In definitiva, la regolamentazione dell’AI trascende gli aspetti puramente tecnici o giuridici, ponendosi anche come una sfida etica. La Cina sembra orientata a privilegiare lo sviluppo tecnologico e tecniche di controllo, mentre l’Unione europea adotta un approccio incentrato sulla tutela dei diritti fondamentali e della persona.
In questo scenario frammentato, le imprese — in particolare quelle straniere — si trovano a navigare tra normative eterogenee, complessità operative e obblighi regolatori in continua evoluzione. Tuttavia, è proprio da questa pluralità di approcci che può emergere un’AI più consapevole e responsabile: non solo ricca di potenzialità, ma anche equa e sostenibile.
Ultimi articoli
4cAi X come strumento di confronto: l’esperienza dell’Avv. Irene B.
L’Avv. Irene B. esercita a Milano e si occupa di diritto bancario e finanziario e di diritto di famiglia: due ambiti che, per linguaggio e per posta in gioco, le impongono di muoversi ogni giorno tra registri diversi. È in questo doppio binario che si inserisce l'uso...
Automation bias: cos’è e come evitarlo nel lavoro legale
Il rischio più insidioso dell'intelligenza artificiale, per un professionista del diritto, non è quando sbaglia in modo evidente. È quando sembra avere ragione. Una risposta ben ordinata, coerente con la richiesta e formalmente corretta abbassa la guardia: la si...

Contattaci per avere maggiori informazioni
Potrebbe interessarti:
Caso studio 4cAi X: il ricorso al TAR dell’Avv. Buiese
Una causa amministrativa...

4cAi X come strumento di confronto: l’esperienza dell’Avv. Irene B.
L’Avv. Irene B. esercita a...

Automation bias: cos’è e come evitarlo nel lavoro legale
Il rischio più insidioso...
Esplora i nostri archivi

il futuro
È UN PROGETTO INTELLIGENTE
Intelligenza umana e intelligenza artificiale generativa saranno i due asset del futuro dell’umanità. Il nostro modo di vivere, di lavorare, di relazionarci, di acquistare e di vendere cambierà radicalmente e saper maneggiare le nuove tecnologie farà la differenza in un mondo sempre più tecnologico e competitivo. Noi abbiamo gli strumenti per essere preparati a tutto questo.
