L’Avv. Irene B. esercita a Milano e si occupa di diritto bancario e finanziario e di diritto di famiglia: due ambiti che, per linguaggio e per posta in gioco, le impongono di muoversi ogni giorno tra registri diversi. È in questo doppio binario che si inserisce l'uso...

APPROFONDIMENTI
ChatGPT sotto la lente del Garante Privacy: multa per violazioni GDPR – Analisi del provvedimento
Il Garante Privacy multa OpenAI per 15 milioni di euro per violazioni GDPR su ChatGPT, aprendo un nuovo dibattito sulla regolamentazione dell’IA
di Cristina Rabazzi, Responsabile Dipartimento Privacy e Cybersecurity Gebbia Bortolotto Penalisti Associati
Abstract
Il 2 novembre 2024 il Garante Privacy ha emesso un provvedimento storico nei confronti di OpenAI, società sviluppatrice di ChatGPT, comminando una sanzione di 15 milioni di euro per diverse violazioni del GDPR. Il caso, originato da un data breach del marzo 2023, solleva questioni fondamentali sul rapporto tra Intelligenza Artificiale e protezione dei dati personali, dalla competenza territoriale alla tutela dei minori. L’articolo analizza le principali contestazioni mosse dall’Autorità e le loro implicazioni per il futuro dell’AI in Europa.
Il contesto della sanzione: un provvedimento storico
Il provvedimento del Garante per la protezione dei dati personali contro OpenAI, emesso il 2 novembre 2024 rappresenta un momento significativo nell’evoluzione del dibattito giuridico sull’impatto dell’Intelligenza Artificiale (IA) sui diritti fondamentali dell’uomo, in particolare sul diritto alla protezione dei dati personali. Attraverso la contestazione di diverse violazioni del Regolamento UE 2016/679 (GDPR), in relazione al servizio ChatGPT, sono state sollevate talune questioni che meritano una riflessione particolare.
L’Autorità Garante ha voluto esaminare le impostazioni di funzionamento di ChatGPT, nonché tutti gli aspetti legati alla offerta e alla fruizione del servizio da parte degli utenti, per verificarne la conformità al GDPR. La vicenda trae origine da un data breach occorso il 20 marzo 2023, che ha esposto una certa quantità di dati personali di utenti, anche italiani, registrati e non sulla piattaforma ChatGPT, ad una fruizione pubblica incontrollata. Da qui è stata avviata una istruttoria di ufficio, durante la quale diverse sono state le non conformità riscontrate che poi hanno portato ad una vera e propria contestazione. Il procedimento sanzionatorio che ne è conseguito si è concluso con l’applicazione ai danni di OpenAI di una sanzione amministrativa pecuniaria di 15 milioni di euro, oltre all’ingiunzione di realizzare una campagna di comunicazione istituzionale volta a promuovere la consapevolezza del diritto alla protezione dei dati personali nell’utilizzo degli strumenti di IA. Tale sanzione è stata quantificata tenendo conto della gravità delle violazioni, del numero di interessati coinvolti, della natura dei dati trattati e del fatturato della Società Titolare del trattamento.
.
.
.
La questione della competenza territoriale nel trattamento transfrontaliero
Entrando nel merito delle questioni giuridiche, un primo aspetto particolarmente interessante ha riguardato la competenza territoriale in un contesto di trattamento dati transfrontaliero. OpenAI, al momento dei fatti, era una Società stabilita negli Stati Uniti e non aveva una sede nell’Unione Europea. Il Garante ha ritenuto di essere competente in base al criterio del “targeting“, previsto dall’art. 3, par. 2 del GDPR, in quanto il servizio ChatGPT era offerto anche a soggetti interessati che si trovavano nell’Unione Europea. Questa decisione si inserisce in un dibattito più ampio sulla determinazione della competenza in materia di protezione dei dati personali nell’era digitale, dove i servizi online sono spesso offerti a livello globale. Il criterio del “targeting“, che estende l’applicazione del GDPR anche a società non stabilite nell’UE, ha sollevato anche riflessioni sulla individuazione dell’Autorità di controllo competente all’interno del territorio dell’UE. Invero, OpenAI al momento della contestazione, non aveva eletto uno stabilimento nel territorio comunitario e, di conseguenza, non era individuabile una Autorità capofila, legittimando il Garante Italiano, come tutte le altre Autorità di controllo europee, a svolgere le sue attività ed esercitare i suoi poteri, così come disciplinati all’art. 58 GDPR.
.
.
Le violazioni contestate
Analizzando ora le specifiche contestazioni sollevate dal Garante, la prima violazione eccepita è la mancata notifica del data breach all’Autorità. Nel momento che OpenAI ha avuto contezza che alcune informazioni degli utenti di ChatGPT, inclusi quelli italiani, sono state esposte a rischi concreti, l’Azienda avrebbe dovuto notificare tempestivamente, ai sensi dell’art. 33 GDPR, l’evento a tutte le Autorità di controllo dei Paesi coinvolti, tra cui il Garante italiano.
Inoltre, è stata constatata l’assenza di una idonea informativa per gli utenti e per ogni interessato coinvolto, i cui dati sono stati raccolti e trattati da OpenAI. Tale mancanza ha determinato la contestazione dell’Art. 5, par. 1, lett. a), ossia la violazione dei principi di liceità, correttezza e trasparenza nel trattamento dei dati personali.
Il principio di trasparenza è un elemento cardine del GDPR e riveste un ruolo cruciale nel contesto dell’IA. I sistemi di IA, soprattutto quelli basati su algoritmi di apprendimento automatico, sono spesso opachi e difficili da comprendere per gli utenti. In generale, garantire la trasparenza sul trattamento dei dati personali è essenziale per consentire agli interessati di esercitare i propri diritti e di comprendere l’impatto che taluni strumenti possono avere sulla propria sfera privata, ma, nel settore dell’IA, è particolarmente difficile da rispettare, considerate le peculiarità tecniche che la contraddistinguono.
.
.
La base giuridica del trattamento dati per l’addestramento AI
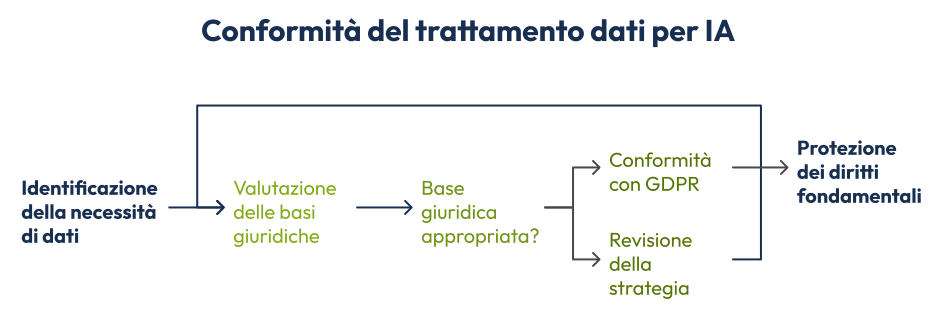
Uno dei punti centrali del provvedimento riguarda, inoltre, la liceità del trattamento dei dati personali per l’addestramento degli algoritmi di IA. Il Garante ha contestato a OpenAI l‘assenza di una base giuridica per tale trattamento, concretizzando così la violazione dell’art. 6 del GDPR, evidenziando che la Società non ha fornito alcuna prova di averne individuata una prima dell’inizio del trattamento stesso e non ritenendo valida quella indicata successivamente, poiché non supportata da una concreta valutazione di adeguatezza.
Questo aspetto solleva una questione di fondamentale importanza per lo sviluppo dell’IA: come conciliare l’esigenza di disporre di grandi quantità di dati per l’addestramento degli algoritmi con la tutela dei diritti fondamentali, in particolare del diritto alla protezione dei dati personali? Il GDPR offre diverse basi giuridiche per il trattamento dei dati, tra cui il consenso, l’esecuzione di un contratto, l’obbligo di legge e il legittimo interesse del titolare del trattamento. La scelta della base giuridica appropriata per l’addestramento degli algoritmi di IA è un tema complesso che richiede un’attenta valutazione dei diversi interessi in gioco.
.
.
.
La protezione dei minori nell’uso dell’IA generativa
Il provvedimento del Garante affronta anche la questione della protezione dei minori nell’utilizzo di servizi di IA generativa. Il Garante ha contestato a OpenAI l’assenza di un filtro per la verifica dell’età degli utenti, evidenziando il rischio che i minori siano esposti a risposte inappropriate o dannose.
La tutela dei minori è un tema particolarmente delicato nel contesto dell’IA, in quanto investe una categoria di soggetti influenzabili e vulnerabili, che merita specifiche attenzioni. Attenzioni che il GDPR prevede con disposizioni dedicate e che è opportuno applicare utilizzando i mezzi più appropriati. Nel caso de quo, il Garante ha sollevato la questione di come attuare queste garanzie in modo efficace nel contesto dei servizi di IA generativa, imponendo l’adozione di adeguati strumenti di age verification e di controllo dei contenuti dannosi.
.
.
L’accuratezza dei dati generati dall’IA: la sfida delle false informazioni
Un altro aspetto evidenziato dal Garante riguarda l’accuratezza dei dati generati dai sistemi di IA. Nel corso dell’istruttoria, infatti, era emerso che le informazioni fornite da ChatGPT non sempre corrispondessero al dato reale, con la conseguente generazione di output inesatti o false rappresentazioni delle persone. Il principio di esattezza, di cui all’art. 5 GDPR, è infatti un altro caposaldo della data protection e richiede che i dati personali siano trattati in modo accurato e aggiornato. Nel contesto dell’IA, garantire l’accuratezza dei dati è una sfida complessa, in quanto i sistemi di IA possono generare informazioni errate o distorte (cosiddetti “bias”). Con il provvedimento in esame il Garante ha messo in evidenza l’importanza di tale aspetto e della necessità di sviluppare meccanismi efficaci per verificare e correggere eventuali distorsioni dei dati generati dall’IA.
.
.
Conclusioni: il futuro della regolamentazione IA
Per concludere, il provvedimento del Garante Privacy contro OpenAI si inserisce in un dibattito più ampio sul bilanciamento tra innovazione tecnologica e tutela dei diritti fondamentali. L’IA offre enormi opportunità di progresso e sviluppo in molti settori, specie in quelli industriali e commerciali, ma pone anche sfide significative per la tutela degli individui e dei loro dati personali. Il GDPR, dal canto suo, attraverso i principi fondamentali tra cui quelli di liceità, trasparenza e accountability, fornisce una serie di strumenti che si aggiungono ad un quadro normativo complesso. Negli ultimi tempi tale quadro normativo, con anche l’entrata in vigore dell’AI ACT, sta diventando più consistente e robusto ma purtroppo non sempre di facile applicazione, soprattutto considerate le specificità insite negli strumenti di IA e delle loro rapide evoluzioni. Il Garante ha sicuramente fornito un contributo importante a questo dibattito e apre ora la strada a una regolamentazione dell’IA che sia al contempo innovativa e rispettosa dei diritti fondamentali.
Ultimi articoli
Automation bias: cos’è e come evitarlo nel lavoro legale
Il rischio più insidioso dell'intelligenza artificiale, per un professionista del diritto, non è quando sbaglia in modo evidente. È quando sembra avere ragione. Una risposta ben ordinata, coerente con la richiesta e formalmente corretta abbassa la guardia: la si...
Redazione del verbale OdV con AI: il caso Affide
La redazione di un verbale dell’Organismo di Vigilanza è un’attività ricorrente ma tutt’altro che meccanica: richiede precisione formale, coerenza terminologica con la normativa del D.Lgs. 231/2001 e un’attenzione costante che assorbe tempo prezioso. Affide, società...

Contattaci per avere maggiori informazioni
Potrebbe interessarti:

4cAi X come strumento di confronto: l’esperienza dell’Avv. Irene B.
L’Avv. Irene B. esercita a...

Automation bias: cos’è e come evitarlo nel lavoro legale
Il rischio più insidioso...

Redazione del verbale OdV con AI: il caso Affide
La redazione di un verbale...
Esplora i nostri archivi

il futuro
È UN PROGETTO INTELLIGENTE
Intelligenza umana e intelligenza artificiale generativa saranno i due asset del futuro dell’umanità. Il nostro modo di vivere, di lavorare, di relazionarci, di acquistare e di vendere cambierà radicalmente e saper maneggiare le nuove tecnologie farà la differenza in un mondo sempre più tecnologico e competitivo. Noi abbiamo gli strumenti per essere preparati a tutto questo.
